Cómo afecta SameSite a las cookies
SameSite es una función de seguridad que impide que los dominios de terceros creen cookies hasta que el usuario haya accedido a su sitio web. Evita que terceros utilicen cookies del navegador para rastrear a los usuarios en línea y los sitios web que visitan. En febrero de 2020, Google modificó la función SameSite en Chrome 80 y versiones posteriores. El atributo SameSite de las cookies puede tener uno de tres valores.
Por consiguiente, a partir de Chrome 80, no puede utilizar el producto en un iframe mediante el protocolo HTTP no seguro. Si lo intenta, se muestra el error
Due to browser policy restrictions, this URL cannot be opened using the insecure HTTP protocol. Please use the secure HTTPS protocol or change your browser policy.
El mensaje de error también incluye un enlace a https://www.chromium.org/updates/same-site. El error afecta a Google Chrome y Microsoft Edge. Como solución alternativa, habilite la opción SameSite by default cookies en la configuración del navegador.
Habilite SameSite de forma predeterminada en Google Chrome
1
Abra la página de flags del navegador
Vaya a 
chrome://flags/.2
Habilite el modo SameSite
Habilite la opción SameSite by default cookies.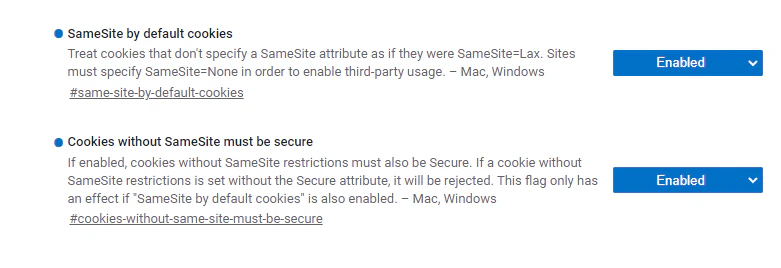
3
Reinicie el navegador
Reinicie el navegador para que los cambios surtan efecto.
4
Verifique el resultado
Abra su sitio web y compruebe que la consola de herramientas de desarrollo funcione según lo previsto.
Habilite SameSite de forma predeterminada en Microsoft Edge
1
Abra la página de flags del navegador
Vaya a 
edge://flags/.2
Habilite el modo SameSite
Habilite el modo SameSite by default cookies.
3
Reinicie el navegador
Reinicie el navegador para que los cambios surtan efecto.
4
Verifique el resultado
Abra su sitio web y compruebe que la consola de herramientas de desarrollo funciona correctamente.
Actualizaciones para otros navegadores
Otros navegadores, como Firefox, gestionan las cookies de la siguiente manera:- Las cookies sin el atributo SameSite se tratan como
SameSite=Lax. Si se requiere acceso de terceros, añada el atributo SameSite a sus cookies. - Las cookies que requieren acceso de terceros deben tener el atributo
SameSite=None; Secure.